
ICT-Beveiliging
Wij beschermen je computers, netwerk en data tegen cyberaanvallen, datalekken en ongeautoriseerde toegang.
Cybersecurity voor MKB en ZPP
We helpen je met de beveiliging van data en systemen
ICT-beveiliging (cybersecurity) omvat alle maatregelen die nodig zijn om je ICT-omgeving veilig te houden. Een veilige ICT-omgeving bestaat uit meerdere lagen. Goede ICT-Beveiliging voorkomt problemen voordat ze ontstaan.
Elke bedrijf heeft minimaal deze basisbeveiliging nodig:
Antivirus en Antimalware
We zorgen voor preventieve bescherming tegen virussen en malware.
Back-up strategieën
We zorgen dat je altijd terug kunt vallen op een goede actuele back-up.
Updates en patches
We zorgen dat je systemen en apparatuur allemaal up-to-date zijn.
Accountbescherming
We helpen je met de de beveiliging van je inloggegevens, stellen o.a. MFA in waar kan.
Is je basisbeveiliging al op orde? Dan kunnen we je helpen met geavanceerde beveiliging zoals:
EDR software
Endpoint Detection and Response (EDR) is software waarmee we continu al je computers en servers in de gaten houden om cyberdreigingen op te sporen en direct te stoppen.
RMM software
Remote Monitoring en Management (RMM) is software waarmee we o.a. je computers en servers 24×7 technisch kunnen bewaken, onderhouden en beheren.
Extra spamfiltering
Filter actief ongewenste e-mails, zelfs als reguliere filters tekortschieten.
Netwerkbeveiliging
We kunnen de toegang tot je netwerk beperken en/of een gescheiden netwerk voor gasten maken.
Deze Organisaties vertrouwen al op ICT-Beveiliging van ons


Waarom kiezen voor onze ICT-beveiliging?
ICT-Beveiliging uitbesteden biedt meerdere voordelen
Bij ons krijg je professionele ICT-Beveiliging en zorgen we voor:
Hoe zit het met jouw digitale veiligheid?
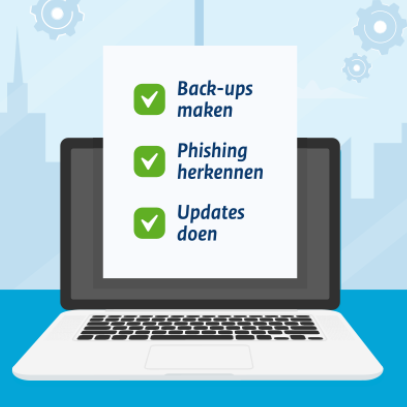
Doorloop de Cyberveilig Check voor ZZP en MKB
Doorloop de Cyberveilig Check voor ZZP en MKB en download je actielijst (pdf) om te zien waar je jouw cybersecurity kunt verbeteren.
NIS2 en Cyberbeveiligingswet
Moet jouw bedrijf voldoen aan de
Cyberbeveilingwet?
Sinds 15 augustus 2026 is de Cyberveiligheidswet (Cbw) in werking getreden. De wet stelt eisen aan de digitale weerbaarheid van ruim 8.000 organisaties die essentiële of belangrijke diensten verlenen.
De Cyberbeveiligingswet wet stelt eisen aan de digitale weerbaarheid van ruim 8.000 organisaties die essentiële of belangrijke diensten verlenen. Valt jouw organisatie onder de Cbw? Dan gelden er nieuwe verplichtingen, waaronder een registratieplicht, een zorgplicht en een meldplicht voor significante incidenten. Ook zijn in de wet verantwoordelijkheden voor het bestuur opgenomen, zoals een trainingsplicht. Organisaties moeten zelf nagaan of zij onder de Cyberbeveiligingswet vallen.
Organisaties die onder de Cyberbeveiligingswet vallen, moeten aan verschillende verplichtingen voldoen om hun digitale weerbaarheid te vergroten. Het gaat om de registratieplicht, zorgplicht, meldplicht en bestuurlijke verantwoordelijkheid.
- Registratieplicht: organisaties die onder de Cyberbeveiligingswet vallen, moeten zich registreren in het entiteitenregister via MijnNCSC.
- Zorgplicht: organisaties brengen risico’s voor de beveiliging van hun netwerk- en informatiesystemen in kaart en nemen passende en evenredige maatregelen om deze risico’s te beheersen.
- Meldplicht: doet zich een significant incident voor? Dan moet dit worden gemeld. In welke gevallen een incident significant is, is nader uitgewerkt in drempelwaarden.
- Bestuurlijke verantwoordelijkheid: bestuurders moeten de maatregelen voor het beheersen van cyberbeveiligingsrisico’s goedkeuren en toezien op de uitvoering daarvan. Ook moeten zij over voldoende kennis en vaardigheden beschikken om cyberbeveiligingsrisico’s te kunnen herkennen en beoordelen.
Zo werken wij
In 3 stappen naar een veiligere ICT-omgeving
1
We luisteren naar jouw wensen en brengen de situatie in kaart.
2
Je ontvangt een helder advies en passende oplossing.
3
Wij implementeren, beheren en ondersteunen jouw oplossing.
Wil je een veilige(re) ICT-omgeving?
Veelgestelde vragen over ICT-beveiling (FAQ)
Ja, juist kleine bedrijven zijn vaak doelwit omdat beveiliging minder goed geregeld is.
Nee, moderne cyberaanvallen vereisen meerdere beveiligingslagen zoals MFA, monitoring en back-ups.
Systemen kunnen worden geblokkeerd, data kan verloren gaan en je bedrijf kan stil komen te liggen.
Dit kan binnen enkele minuten gebeuren als systemen niet goed beveiligd zijn.
Dit verschilt per bedrijf. De kosten voor ICT-beveiliging hangen o.a. af van: het aantal werkplekken/apparaten/accounts, de complexiteit van je IT-omgeving en het gewenste beveiligingsniveau. Om de precieze kosten te bepalen doen wij daarom een onderzoek en inventarisatie naar jouw situatie en wensen. Veel bedrijven kiezen daarna voor een maandelijkse of jaarlijkse oplossing, zodat de beveiliging continue op orde is.
Ransomware is een vorm van malware waarbij cybercriminelen je bestanden of systemen blokkeren en losgeld vragen om weer toegang te krijgen. Dit gebeurt vaak via een besmette e-mail, download of kwetsbaarheid in software. Zonder goede back-ups en beveiliging kan ransomware je hele bedrijf stilleggen.
Phishing herken je aan verdachte e-mails of berichten die proberen je gegevens te stelen. Vaak bevatten ze:
- Onbekende of afwijkende afzenders
- Dringende verzoeken (bijvoorbeeld “direct actie vereist”)
- Links naar nepwebsites
- Spelfouten of vreemde zinnen
Klik nooit zomaar op links en controleer altijd de afzender. Bij twijfel: niet openen, eerst controleren of neem contact met ons op!
De NIS2-richtlijn (Network and Information Security Directive 2) is een Europese cybersecurityrichtlijn. De richtlijn is opgesteld door de Europese Unie en volgt de eerdere NIS-richtlijn op. Grote bedrijven vallen hier meestal onder, maar ook als klein bedrijf is het verstandig om alvast goede stappen te zetten. De richtlijn wordt straks omgezet in wetgeving! Check via deze link of jouw bedrijf aan NIS2 moet voldoen.
